← Todos os projetos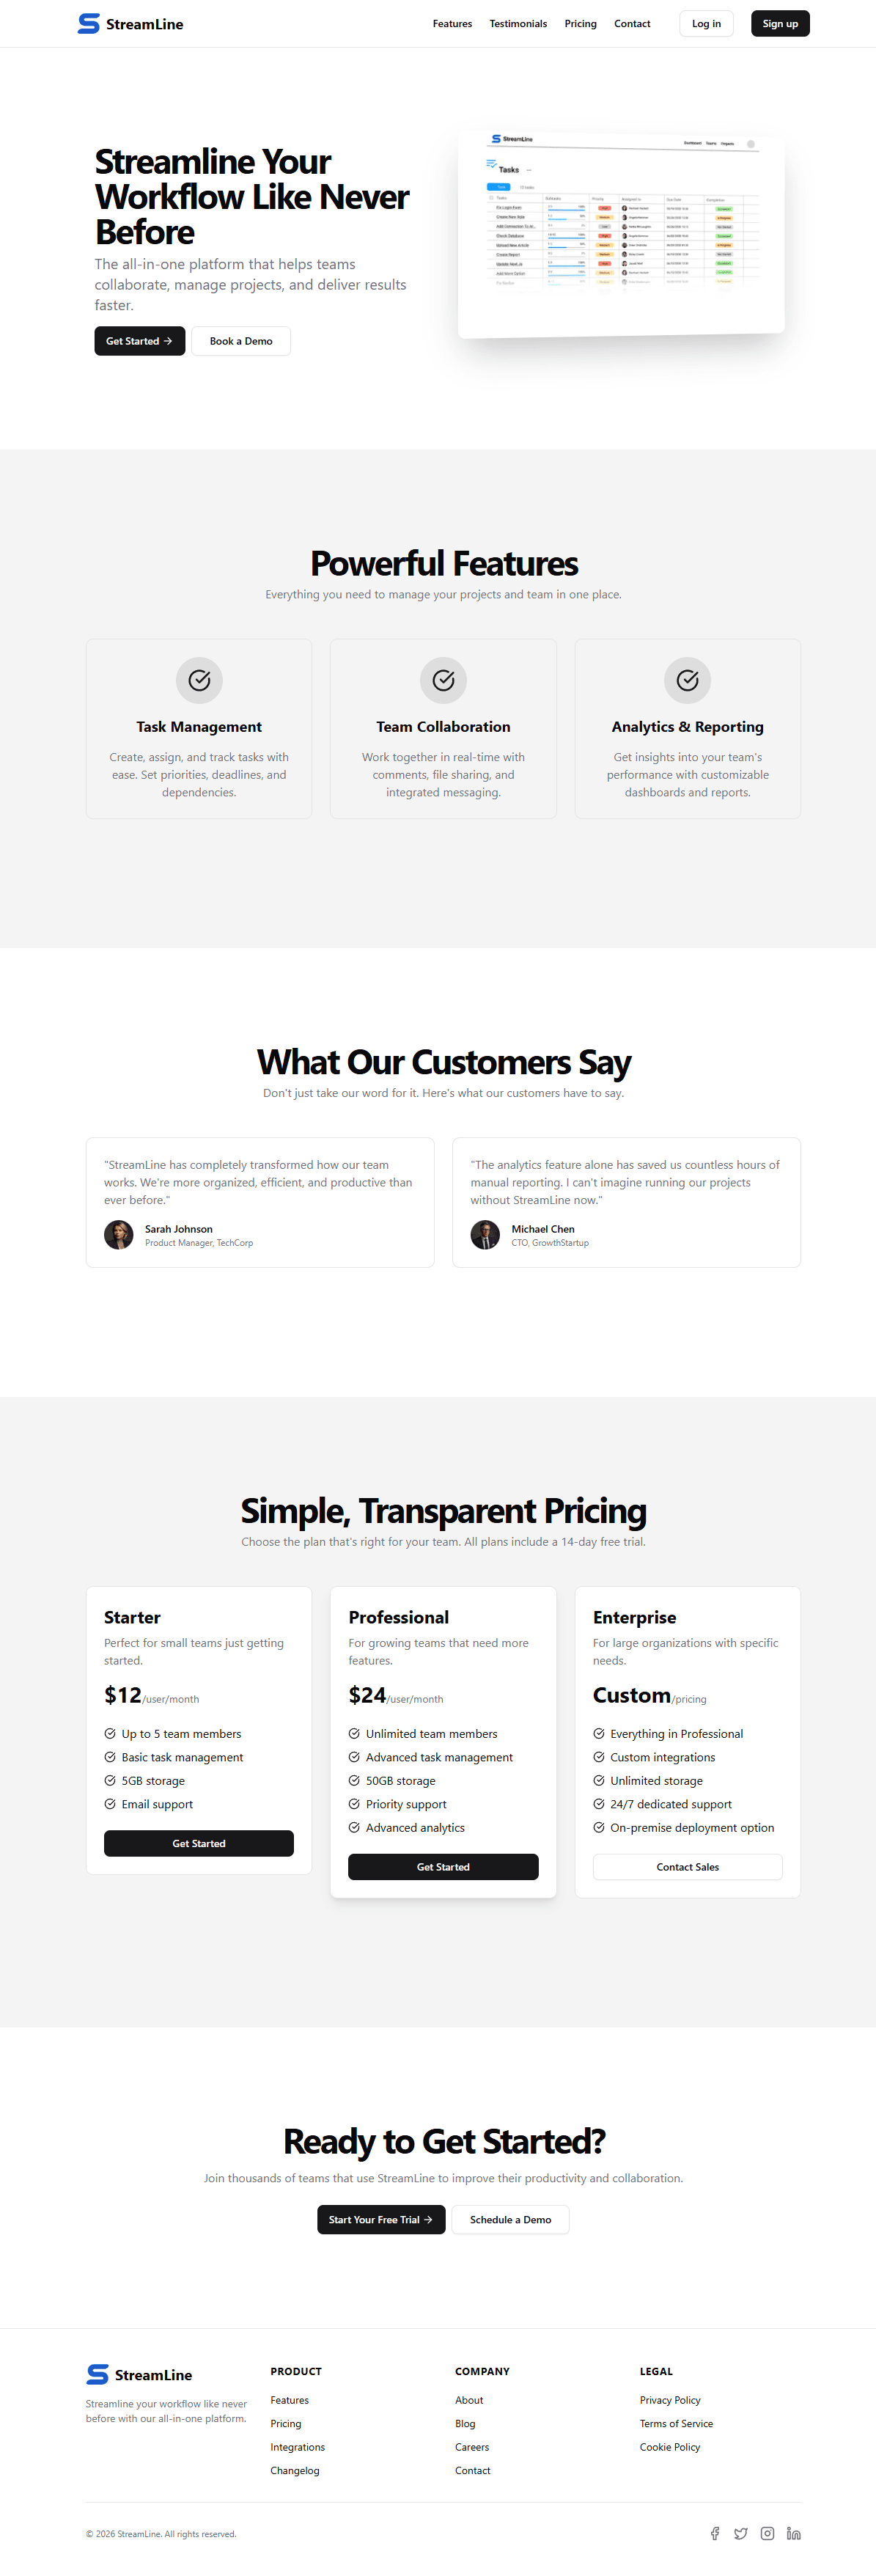
Estudo de caso
StreamLine
Um CTF para praticar pentesting com algumas vulnerabilidades simples e escalonamento de privilégios.
2025Next.jsTailwindCSSTypeScriptPostgreSQLVercelSEO
Porque o desenvolvi
Há algum tempo que queria criar um desafio CTF (Capture the Flag) para praticar testes de intrusão e aprofundar os meus conhecimentos sobre vulnerabilidades de segurança. Para isso, desenvolvi uma aplicação que simula uma plataforma SaaS insegura, com várias falhas de segurança e configurações incorretas. O objetivo é obter privilégios de administrador através da exploração das vulnerabilidades da aplicação e capturar todas as flags escondidas no formato flag{...}.
O processo
Estudar vulnerabilidades
Dediquei algum tempo a aprender sobre vulnerabilidades de segurança através de plataformas como o TryHackMe e o picoCTF, bem como de cursos online.
Criar a aplicação
Inicialmente, desenvolvi a aplicação dando prioridade à segurança, com o objetivo de evitar vulnerabilidades não intencionais e manter apenas aquelas introduzidas deliberadamente para o CTF. Isto exigiu pesquisa adicional sobre CVEs do Next.js, sobretudo devido ao número de vulnerabilidades divulgadas durante o desenvolvimento. Uma que me chamou a atenção foi a CVE-2025-29927, divulgada aproximadamente na mesma altura em que estava a desenvolver o CTF.
Descobrir vulnerabilidades
Antes de lançar o CTF, precisava de verificar se as vulnerabilidades funcionavam como previsto e se era possível encontrar todas as flags. Também testei a facilidade com que cada vulnerabilidade podia ser identificada e explorada, ajustando a dificuldade sempre que necessário para garantir que os outros participantes conseguissem concluir o desafio sem demasiadas dificuldades.
Galeria
Pré-visualização
O que aprimorei
Graças a este projeto, aprofundei os meus conhecimentos de testes de intrusão e descobri uma comunidade fantástica de pessoas que aceitaram o desafio e tentaram resolvê-lo.
- Testes de intrusão
- OWASP
- Escalada de privilégios
- Cibersegurança
- Capture The Flag
- CVE-2025-29927