← Tutti i progetti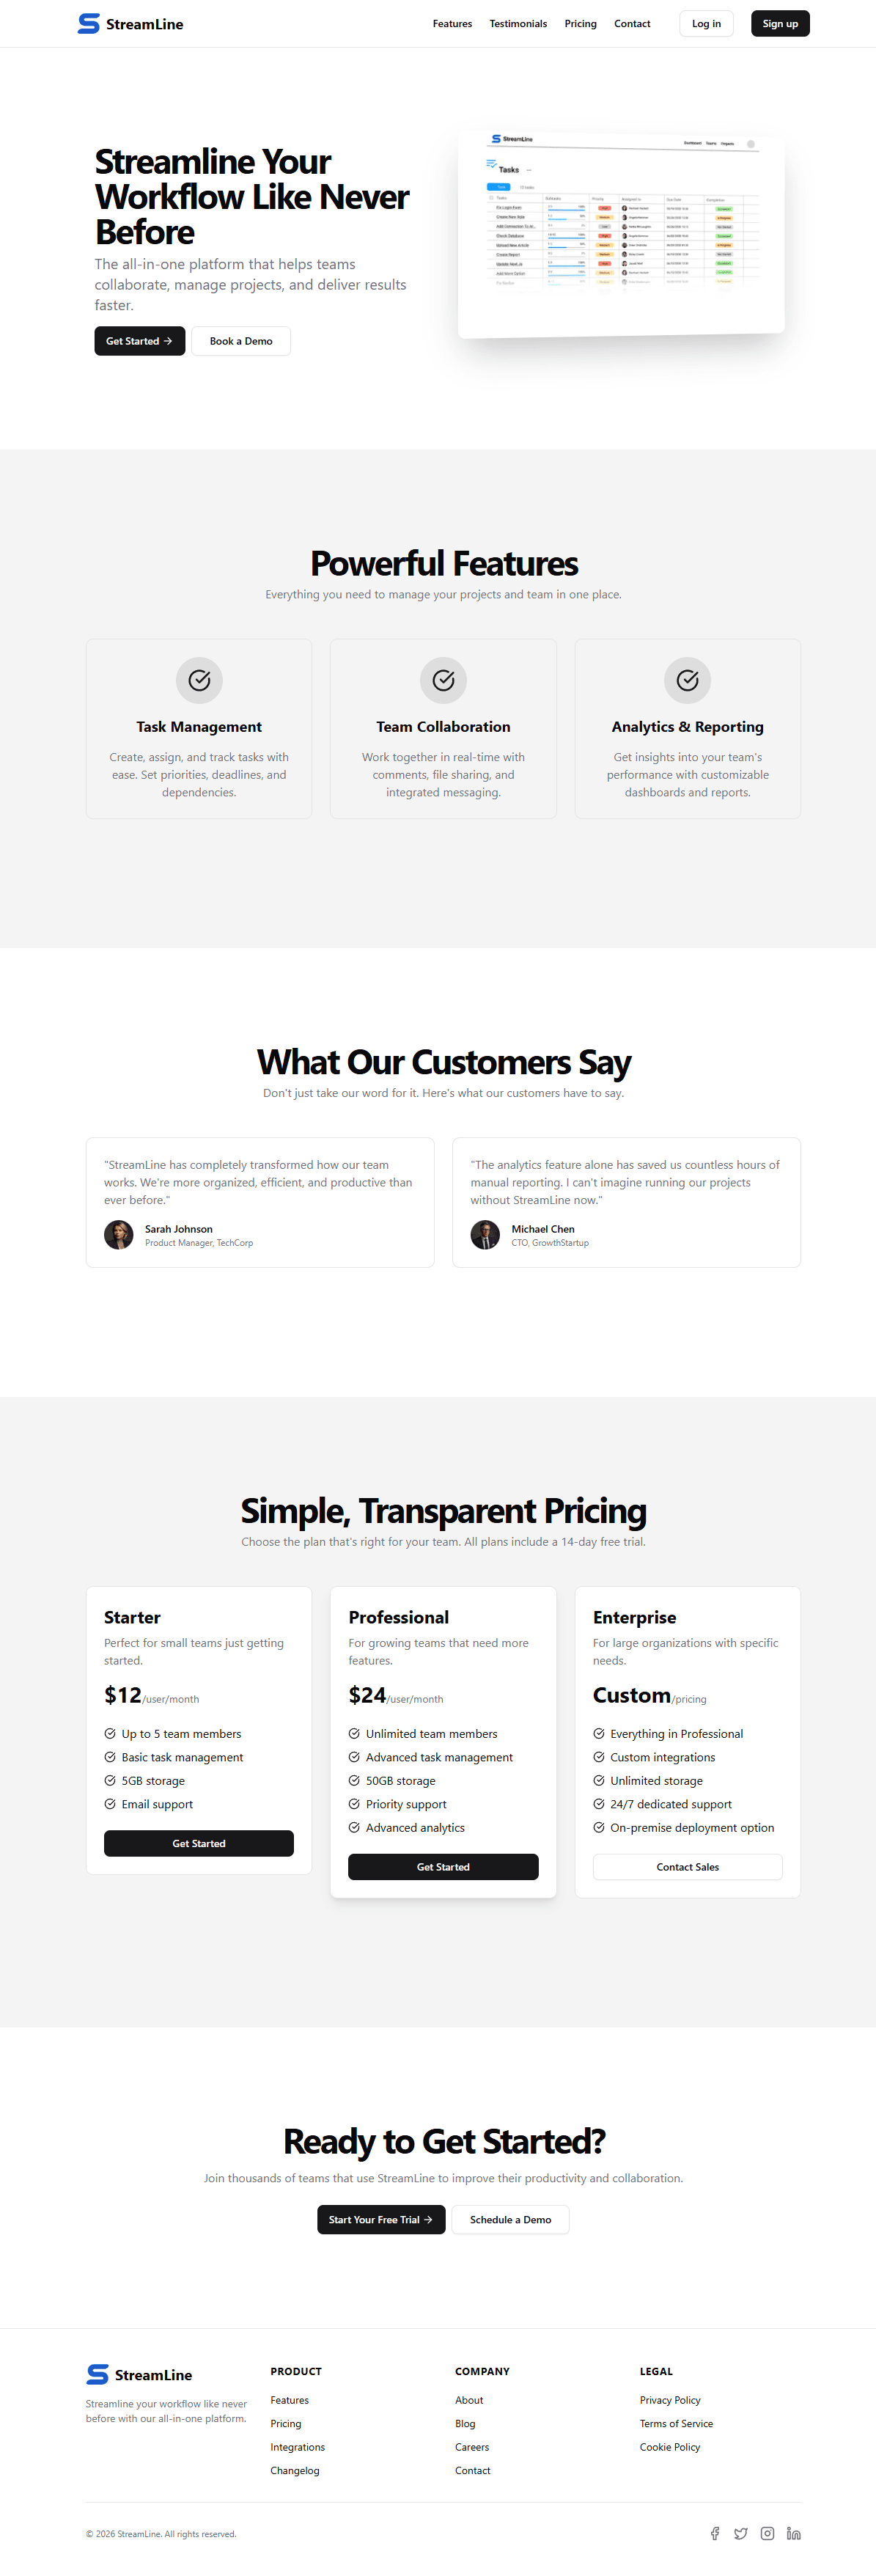
Caso di studio
StreamLine
Una CTF per esercitarsi nel pentesting con alcune vulnerabilità semplici ed escalation dei privilegi.
2025Next.jsTailwindCSSTypeScriptPostgreSQLVercelSEO
Perché l'ho realizzato
Da tempo volevo creare una sfida CTF (Capture the Flag) per esercitarmi nei penetration test e approfondire la mia comprensione delle vulnerabilità di sicurezza. A tal fine, ho sviluppato un'applicazione che simula una piattaforma SaaS non sicura, con diverse vulnerabilità e configurazioni errate. L'obiettivo è ottenere privilegi amministrativi sfruttando le vulnerabilità dell'applicazione e catturare tutte le flag nascoste nel formato flag{...}.
Il processo
Studiare le vulnerabilità
Ho dedicato del tempo allo studio delle vulnerabilità di sicurezza attraverso piattaforme come TryHackMe e picoCTF, oltre che tramite corsi online.
Creare l'applicazione
Inizialmente, ho sviluppato l'applicazione dando priorità alla sicurezza, con l'obiettivo di prevenire vulnerabilità involontarie e mantenere soltanto quelle introdotte deliberatamente per la CTF. Ciò ha richiesto ulteriori ricerche sulle CVE di Next.js, soprattutto considerando il numero di vulnerabilità divulgate durante lo sviluppo. Una che ha attirato la mia attenzione è stata CVE-2025-29927, divulgata più o meno nello stesso periodo in cui stavo realizzando la CTF.
Individuare le vulnerabilità
Prima di pubblicare la CTF, dovevo verificare che le vulnerabilità funzionassero come previsto e che fosse possibile trovare tutte le flag. Ho inoltre testato quanto fosse facile individuare e sfruttare ciascuna vulnerabilità, regolando la difficoltà dove necessario per consentire agli altri partecipanti di completare la sfida senza troppe difficoltà.
Galleria
Anteprima
Cosa ho imparato
Grazie a questo progetto, ho approfondito le mie conoscenze di penetration testing e ho scoperto una fantastica community di persone che hanno affrontato la sfida e cercato di risolverla.
- Penetration Testing
- OWASP
- Escalation dei privilegi
- Sicurezza informatica
- Capture The Flag
- CVE-2025-29927